 Русский
 English
 Українська
 Deutsch
 Español
 Português
 Türkçe
 中文
Campanhas de e-mail em massa eficazes exigem uma infraestrutura robusta que equilibre altas taxas de entregabilidade com protocolos rigorosos de segurança e anonimato. A GProxy.net fornece a rotação de IP e a diversidade geográfica necessárias para gerenciar a reputação do remetente, contornar limites de taxa restritivos e proteger a infraestrutura de servidores subjacente contra listas negras.
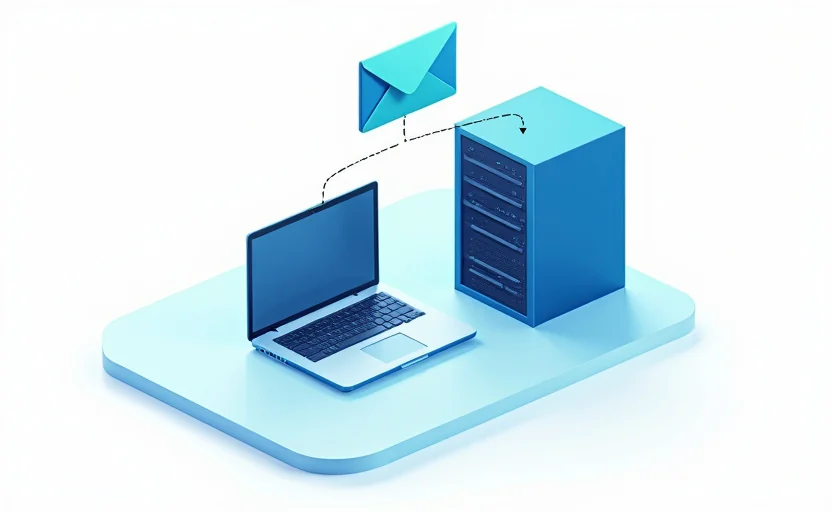
A arquitetura técnica do envio de e-mail em alto volume
Em operações de e-mail de alto volume, o gargalo principal costuma não ser o poder de processamento do servidor de e-mail, e sim a reputação dos endereços IP de saída. Mail Transfer Agents (MTAs) como Gmail, Outlook e Yahoo usam algoritmos sofisticados de filtragem que monitoram o volume de tráfego originado de faixas de IP específicas. Quando um único endereço IP transmite milhares de mensagens em uma janela curta, isso aciona mecanismos de rate limiting ou bloqueios diretos.
Usar uma rede de proxies como a GProxy permite que desenvolvedores e profissionais de marketing distribuam essa carga por um pool amplo de IPs residenciais ou de datacenter. Essa distribuição imita padrões de tráfego orgânico, tornando bem mais difícil para os servidores de recebimento marcar a atividade como spam automatizado. A arquitetura normalmente envolve um servidor central de gerenciamento que rotaciona uma lista de endpoints de proxy a cada conexão SMTP iniciada.
Reputação de IP e estratégias de aquecimento
A reputação do remetente é uma pontuação atribuída pelos provedores de internet (ISPs) a uma organização que envia e-mails. Uma pontuação mais alta significa que o ISP confia no remetente, e os e-mails têm mais chance de chegar à caixa de entrada. Ao usar a GProxy, a capacidade de acessar IPs residenciais "limpos" é fundamental. Diferentemente dos IPs de datacenter, frequentemente marcados por sua associação com provedores de nuvem, os IPs residenciais carregam a reputação de usuários domésticos comuns.
- Escalonamento gradual de volume: Comece com um volume baixo de e-mails por IP e aumente ao longo de várias semanas.
- Padrões de envio consistentes: Evite picos massivos de tráfego; use a GProxy para manter um fluxo estável em vários fusos horários.
- Monitoramento de engajamento: Acompanhe taxas de abertura e de cliques, pois essas métricas influenciam a reputação dos IPs em uso.
Escolha estratégica: proxies residenciais vs. de datacenter para SMTP
Escolher o tipo correto de proxy é uma decisão crítica que afeta tanto o custo quanto a taxa de sucesso de uma campanha. Proxies de datacenter oferecem alta velocidade e baixa latência, o que é ideal para transmissão rápida, mas são facilmente identificados por filtros de spam avançados. Proxies residenciais, embora um pouco mais lentos, oferecem o maior nível de anonimato porque o tráfego parece vir de dispositivos domésticos legítimos.
| Característica | Proxies de datacenter | Proxies residenciais (GProxy) |
|---|---|---|
| Nível de anonimato | Médio | Alto |
| Risco de detecção | Alto (as faixas de IP são conhecidas) | Baixo (os IPs parecem de usuários reais) |
| Velocidade/latência | Muito alta | Moderada |
| Custo-benefício | Alto (mais barato) | Moderado (baseado em valor) |
| Suporte a SMTP | Frequentemente bloqueado pelos provedores | Amplamente suportado em portas específicas |
Para a maioria das campanhas de e-mail em massa mais sofisticadas, recomenda-se uma abordagem híbrida ou um pool residencial dedicado da GProxy. Isso garante que, mesmo se um IP for marcado, a lógica de rotação troque imediatamente por um IP novo e sem histórico, preservando a continuidade da campanha.
Implementando a GProxy com Python para envio automatizado
Integrar proxies a um script de automação de e-mail exige lidar com os protocolos SOCKS5 ou HTTP(S). O smtplib do Python é o padrão para envio de e-mails, mas não suporta proxy nativamente. Para cobrir essa lacuna, usa-se a biblioteca PySocks, que envolve o socket com a lógica de proxy antes de estabelecer a conexão SMTP.
import smtplib
import socks
import socket
from email.mime.text import MIMEText
from email.mime.multipart import MIMEMultipart

# Configuração da GProxy
PROXY_HOST = "proxy.gproxy.net"
PROXY_PORT = 1080
PROXY_USER = "your_username"
PROXY_PASS = "your_password"

# Configuração do servidor SMTP
SMTP_SERVER = "smtp.example.com"
SMTP_PORT = 587
SENDER_EMAIL = "[email protected]"
SENDER_PASSWORD = "your_smtp_password"

def send_proxy_email(recipient, subject, body):
    # Configura o proxy SOCKS5
    socks.set_default_proxy(socks.SOCKS5, PROXY_HOST, PROXY_PORT, username=PROXY_USER, password=PROXY_PASS)
    socket.socket = socks.socksocket

    # Cria a mensagem de e-mail
    msg = MIMEMultipart()
    msg['From'] = SENDER_EMAIL
    msg['To'] = recipient
    msg['Subject'] = subject
    msg.attach(MIMEText(body, 'plain'))

    try:
        # Estabelece a conexão através do proxy
        server = smtplib.SMTP(SMTP_SERVER, SMTP_PORT)
        server.starttls()
        server.login(SENDER_EMAIL, SENDER_PASSWORD)
        server.send_message(msg)
        server.quit()
        print(f"Successfully sent to {recipient}")
    except Exception as e:
        print(f"Failed to send to {recipient}: {str(e)}")

# Exemplo de uso
send_proxy_email("[email protected]", "Quarterly Update", "Here is your update...")
Esse script demonstra uma implementação básica. Em ambiente de produção, PROXY_HOST e PROXY_PORT seriam obtidos dinamicamente de uma API de rotação da GProxy, para garantir que cada requisição use um endereço IP diferente.
Protocolos de segurança e manutenção do anonimato
Anonimato em envios em massa não é apenas esconder o IP; é higienizar todo o caminho de transmissão. Quando um e-mail é enviado, os cabeçalhos costumam conter tags "Received" que podem vazar o IP do servidor original se não forem tratadas corretamente. A GProxy ajuda a mitigar isso atuando como o último salto da cadeia de rede, mas passos adicionais são necessários.
Higienização de cabeçalhos e remoção de metadados
Servidores de e-mail avançados permitem modificar os cabeçalhos de saída. Para manter anonimato total, o cabeçalho X-Originating-IP e os diversos cabeçalhos Received devem ser removidos ou substituídos pelas informações do proxy. Isso impede que a análise forense do e-mail rastreie de volta até o servidor de controle principal.
SOCKS5 vs. proxies HTTP para SMTP
Embora proxies HTTP sejam comuns em web scraping, o SOCKS5 é o protocolo preferido para campanhas de e-mail. O SOCKS5 opera em uma camada mais baixa do modelo OSI, suportando qualquer tipo de tráfego (TCP/UDP) e oferecendo uma conexão mais "transparente" para o protocolo SMTP. A implementação SOCKS5 da GProxy garante que o handshake SMTP permaneça intacto e sem interferência de cache ou injeção de cabeçalhos no nível do proxy.
- Autenticação: Use sempre autenticação por usuário/senha para impedir o uso não autorizado da sua banda de proxy.
- Criptografia: Use STARTTLS ou SSL/TLS na conexão SMTP. O proxy encapsula o tráfego criptografado, garantindo que o conteúdo permaneça privado mesmo em relação ao provedor de proxy.
- Proteção contra vazamento de DNS: Garanta que a resolução DNS do servidor SMTP ocorra através do proxy, para não vazar a localização do servidor por consultas DNS.
Otimizando a entregabilidade com DNS e autenticação
Mesmo com os melhores proxies da GProxy, configurações técnicas de DNS são obrigatórias para chegar à caixa de entrada. Sem elas, até IPs residenciais serão marcados como suspeitos.
Integração de SPF, DKIM e DMARC
O Sender Policy Framework (SPF) precisa incluir as faixas de IP dos seus servidores de e-mail. No entanto, como os IPs de proxy são dinâmicos, você não consegue listar cada IP da GProxy. Em vez disso, o foco deve ser garantir que a assinatura DKIM (DomainKeys Identified Mail) seja válida. O DKIM fornece uma assinatura criptográfica que comprova que o e-mail foi autorizado pelo dono do domínio, independentemente do IP por onde passou.
O Domain-based Message Authentication, Reporting, and Conformance (DMARC) amarra SPF e DKIM. Definir uma política DMARC informa ao servidor de recebimento o que fazer se as verificações falharem. Uma política "p=quarantine" ou "p=reject", combinada com uma assinatura DKIM forte, aumenta significativamente a confiabilidade dos e-mails enviados por proxies rotativos.
Principais conclusões
Dominar campanhas de e-mail em massa exige uma combinação sofisticada de gestão de IPs, implementação técnica e adesão a protocolos de segurança. Usando a GProxy.net, você desacopla a reputação do seu remetente de um único IP vulnerável e a distribui por uma rede global e resiliente.
- Rotacione com frequência: Nunca use o mesmo IP para mais de 50-100 e-mails em uma única sessão, para não acionar filtros de velocidade.
- Priorize o residencial: Use o pool residencial da GProxy para alvos muito sensíveis, como Gmail ou contas corporativas do Outlook, para maximizar a entrega.
- Verifique o DNS: Garanta sempre que suas assinaturas DKIM estejam corretamente implementadas, pois elas são a principal âncora de confiança quando os IPs estão rotacionando.
Leia também
Proxies para Facebook Ads: rodando anúncios de qualquer localização
Proxies para Twitch: transmissão e aumento de visualizações
Proxies para arbitragem de tráfego: multi-accounting e cloaking
Proxies para IA: acesso a ChatGPT, Midjourney, Claude
Proxies para E-mail Marketing e Envio em Massa